CodeWhisperer

Edizione del 20 agosto 2026

Stripe compra OpenRouter per 7,5 miliardi e punta sul routing dei token AI; attaccanti usano codice generato dall'AI per hackerare PLC Siemens nelle infrastrutture critiche; OpenAI rilancia su privacy con Zero Data Retention.

Ascolta l'edizione

Hero

Stripe acquista OpenRouter per 7,5 miliardi di dollari: il pagamento diventa gateway per i token AI

Stripe ha confermato l'acquisizione di OpenRouter per 7,5 miliardi di dollari, un salto vertiginoso rispetto alla valuation di 1,3 miliardi di maggio. I soli fondatori incasseranno 1,5 miliardi, più dell'intera valutazione della startup tre mesi fa. Stripe ha dovuto superare un'asta contro Databricks e altri offerenti. La logica commerciale non è la "singolarità" che Stripe ha evocato in una lettera agli investitori (dove ha definito il 1° gennaio "l'inizio della singolarità"), ma una mossa infrastrutturale: OpenRouter gestisce il routing tra dozzine di modelli AI, e Stripe vuole diventare la piattaforma di pagamento per le transazioni di token AI. OpenRouter ha pubblicato un post ufficiale che descrive l'integrazione. Il CEO di Cognition ha negato le voci di un tentativo di acquisizione da parte di SpaceX, definendo la società "not for sale".
Attaccanti usano codice generato dall'AI per hackerare PLC Siemens in infrastrutture critiche

Cinque agenzie federali USA hanno emesso un advisory congiunto definendo la minaccia "non teorica": attaccanti stanno usando librerie open source di automazione industriale (snap7.dll, python-snap7) combinate con AI coding assistant per generare script di exploit personalizzati contro controller logici programmabili Siemens S7 esposti su internet. I bersagli includono impianti idrici, manifatturieri e energetici. Gli attaccanti creano strumenti che mimano il traffico OT legittimo, rendendo il rilevamento difficile. The Register riporta che le agenzie sottolineano come la combinazione di librerie open source e AI abbassi drasticamente la barriera tecnica per attaccare infrastrutture critiche. BleepingComputer aggiunge il contesto: CISA ha anche comunicato che il ransomware Medusa ha colpito oltre 500 organizzazioni di infrastruttura crittica negli USA dal giugno 2021.

OpenAI rilancia su privacy: Zero Data Retention e Private Safety Processing per i modelli frontier

OpenAI ha annunciato Zero Data Retention per i clienti API idonei: nessun mantenimento di prompt o risposte dopo l'elaborazione, nessun accesso al personale OpenAI, e nessun uso per il training a meno di opt-in esplicito. La novità più interessante è Private Safety Processing, un sistema in preview che valuta pattern di rischio across multiple interazioni senza compromettere la promessa di zero retention. Il move è posizionato esplicitamente come risposta competitiva ad Anthropic, che aveva annunciato protezioni simili. TechCrunch nota il tempismo: OpenAI ha anche revocato per errore l'accesso al programma Trusted Access for Cyber a diversi ricercatori di sicurezza, generando lamentele pubbliche su X e sui forum di supporto. OpenAI ha confermato che si è trattato di un errore tecnico.

Spectre su Cloudflare Workers: leak di JWT a 12 bit/secondo in production

Ricercatori hanno dimostrato un attacco Spectre remoto contro Cloudflare Workers che ha leakato un JSON Web Token da un Worker co-locato nell'ambiente di production a 12 bit/secondo, 360 volte più veloce di un attacco simile dimostrato nel 2021. L'esperimento ha usato un Worker attaccante e uno vittima controllati dai ricercatori, con il JWT piazzato deliberatamente nella memoria della vittima. Nessun dato cliente è stato compromesso. Cloudflare ha mitigato l'attacco in production dopo aver migliorato Dynamic Process Isolation. The Hacker News riporta che la ricerca evidenzia come i limiti architetturali degli isolates condivisi rimangano un vettore d'attacco reale anche nelle piattaforme serverless moderne.

SvelteKit 3 con "remote functions" mette pressione a Next.js

SvelteKit 3.0, in release candidate, introduce una feature sperimentale chiamata "remote functions" che ripensa il modo in cui i dati arrivano al browser. Il team le descrive come capaci di far sembrare "un po' goffe" le load functions e le actions esistenti, includendo SvelteKit stessa. L'approccio è una sfia diretta a Next.js: SvelteKit vuole essere il backend framework con meno attriti e migliore supporto per contenuti dinamici, sfruttando la compilazione del compilatore Svelte invece del virtual DOM di React. The Register nota che il project team è entusiasta della semplicità del modello RPC che ne deriva.

Go 1.27: metodi generici, miglioramenti al runtime e alla standard library

Go 1.27 porta tre cambiamenti notevoli al linguaggio: metodi generici supportati nativamente (eliminando la necessità di un metodo separato per ogni tipo), nuove funzionalità nella toolchain, e ottimizzazioni nel runtime. La standard library riceve aggiornamenti significativi. Il team di Go descrive il rilascio come un passo importante across language, toolchain, runtime e stdlib. I metodi generici sono il cambio più visibile: prima di Go 1.27, ogni tipo richiedeva un metodo dedicato su Rand, ora un singolo metodo generico gestisce tutti i tipi numerici.

Huntress LSHIY campaign analysis

Password spraying +155x: exploit di gap MFA su Azure CLI

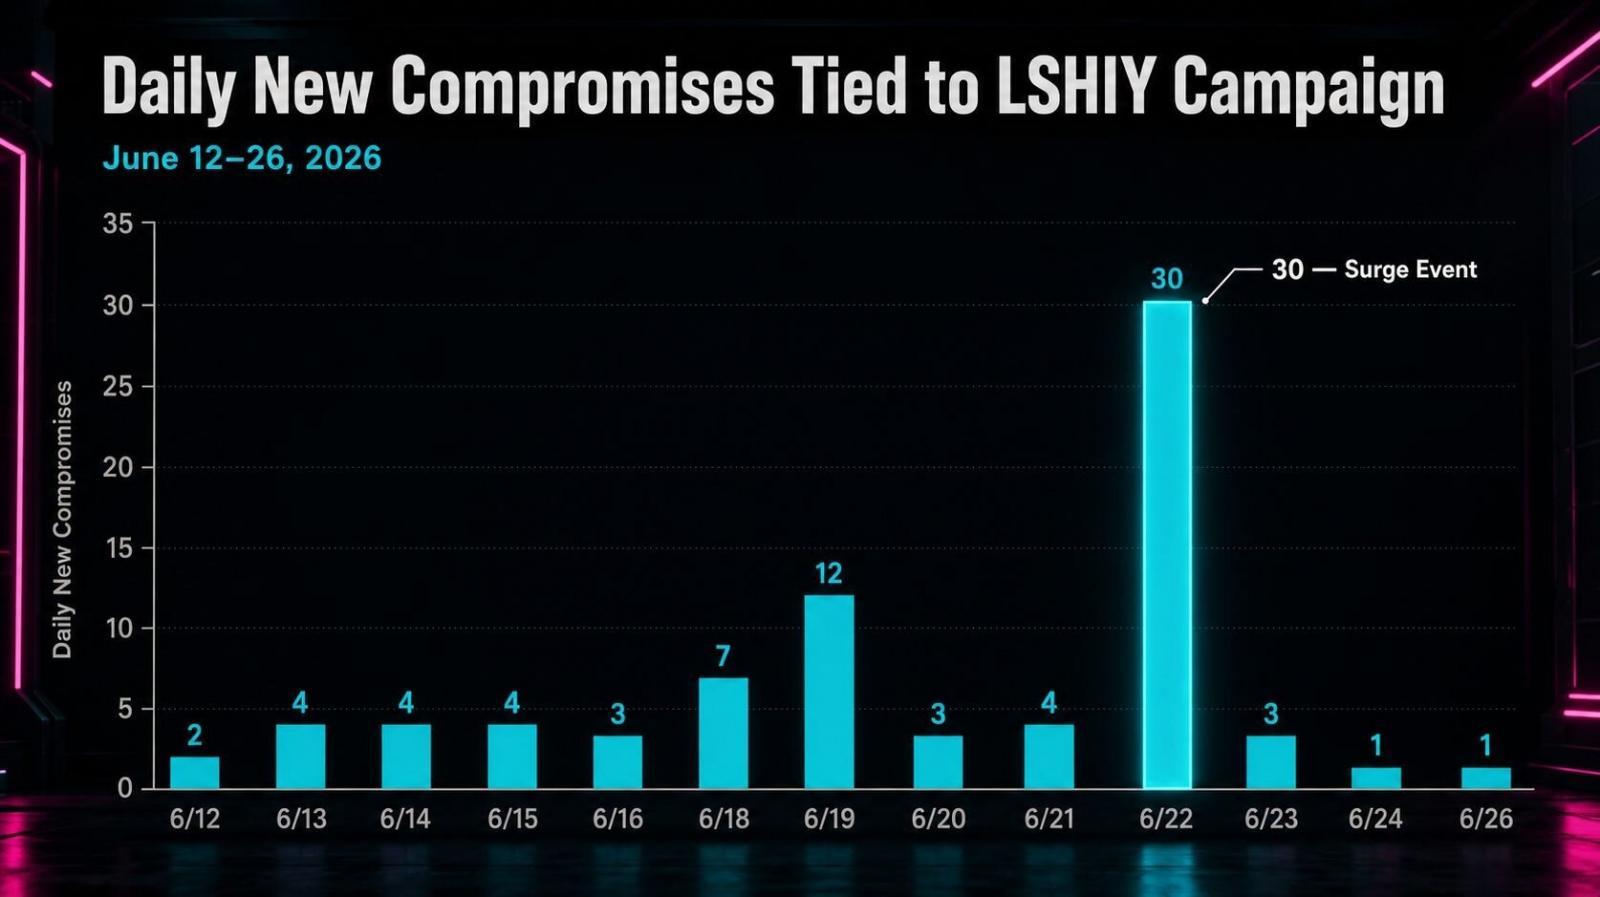
Huntress ha osservato un aumento di 155 volte negli attacchi di password spraying nel primo semestre 2026. Il principale contributore è stata una campagna che targeting Microsoft Azure CLI, con oltre 81 milioni di tentativi di login e 78 compromissioni in due settimane a metà giugno. Il traffico proveniva da un range IPv6 controllato dal provider LSHIY LLC. BleepingComputer spiega il vettore: il flusso di autenticazione di Azure CLI non implementa tutti i controlli MFA disponibili nel portale web, lasciando un gap sfruttabile per l'autenticazione programmatica. La campagna dimostra che MFA non è una difesa uniforme: diversi endpoint di auth dello stesso Identity Provider possono avere livelli di protezione diversi.

Docker VMM: layer di virtualizzazione first-party per Docker Desktop

Docker ha lanciato in public beta Docker VMM, un virtual machine monitor first-party che sostituisce i componenti di virtualizzazione di terze parti su cui Docker Desktop ha sempre fatto affidamento. Il nuovo engine è controllabile e ottimizzabile direttamente da Docker per i workload containerizzati, con Docker Desktop 4.86 per Mac e Windows. Docker ammette che gli sviluppatori raramente pensano al VMM finché qualcosa non va storto: lentezza, instabilità, o memory non rilasciata. Il VMM first-party mira a risolvere questi punti deboli strutturali. InfoQ contestualizza la mossa come parte della strategia di Docker per riprendere controllo della stack di virtualizzazione end-to-end.

Radar

  • OpenAI CFO Sarah Friar: quotazione pubblica nel 2027, o prima se il business continua a inflettersi

  • Nvidia in trattative per investire in Mercor a una valuation di 20 miliardi; ha pagato decine di milioni a Mercor lo scorso trimestre

  • Fractile in trattative per 600M a 6,5B pre-money, deal iniziale da 250M con Anthropic

  • Munich Re acquisisce At-Bay per 575M, meno della metà della valuation 2021

  • Marvell e Google espandono il chip deal: warrant da 12,2 miliardi per 58M di azioni

  • CareCloud: breach confermato a 3,75 milioni di pazienti, quinta più grande violazione sanitaria del 2026

  • Lettonia: cyberattack espone dati di 1,2 milioni di persone, dimissioni di funzionari

  • Bun 1.4: la riscrittura in Rust preoccupa la community, false promises e frustrazione crescente

  • React Router v8: ESM-only, middleware di default, v6 e Remix v2 end of life

  • Claude Code v2.1.237: fix prompt caching per LLM gateway, nuovo output style "Concise"

  • Moderna: primo Phase 3 positivo per terapia mRNA neoantigenica individualizzata nel melanoma

  • WhatsApp testa Scam Alert: ML on-device per rilevamento truffe con differential privacy

  • Oracle: 943 patch di sicurezza ad agosto, oltre 150 critical e 90 con CVSS 9.8+

  • Block rilascia Berd, desktop app per lavorare con AI agent multi-modello, Apache 2.0

  • ChatGPT down: outage globale confermato da OpenAI, login e signup falliti

Dal feed lento

agenti

Citizens Build, Agents Execute, Experts Govern

di Rachel, pubblicato su martinfowler

com. Il pezzo cattura un divario che si sta aprendo nel 2026: l'executive che costruisce un chatbot nel weekend con un AI agent e pensa di aver risolto il problema enterprise. Il gap non è tecnologico, è nella concezione di cosa sia l'ingegneria del software. Costruire un'app in un weekend non è costruire software enterprise, e gli agent AI amplificano questa illusione invece di risolverla. Merita tempo perché formalizza una distinzione che ogni sviluppatore senior sta vivendo quotidianamente: la differenza tra prototipazione rapida e engineering con accountability.

Fonti: Martin Fowler

Nota di copertura

Fonti lette
194/215
Item raccolti
309
Storie pubblicate
24
Scartati di proposito
285

Irraggiungibili: Blef (Christophe Blefari), CISA Advisories, Chain of Thought (Every), Kevin Powell, Matt Pocock, ThePrimeagen, Uber Engineering, [AI-dev] Chain of Thought — Every, [Cloud] HashiCorp Blog, [Data] Blef — Christophe Blefari (FR), [Dev] Adventures in Nodeland — Matteo Collina, [Dev] Level Up — Patrick Kua (DE), [Dev] Shopify Engineering, [Dev] Uber Engineering, [Sec] CISA Advisories, [Sec] CSIRT Italia (ACN), [Sec] Google Threat Analysis Group, [Sec] Red Hot Cyber, [Sec] tl;dr sec — Clint Gibler, [Web] Robin Wieruch (DE).

Se non è qui, puoi ignorarlo.